
Die Zeiten, in denen Informationssicherheit ausschließlich durch die Konfiguration von Firewalls und das Einspielen von Updates gewährleistet wurde, sind endgültig vorbei. Im Jahr 2026 sehen sich mittelständische Unternehmen mit einer beispiellosen Dichte an regulatorischen Anforderungen konfrontiert. Netzwerke abzusichern ist nur noch ein Teil der Aufgabe; die weitaus größere Herausforderung besteht darin, diese Sicherheit lückenlos nachzuweisen. Hier vollzieht sich aktuell ein massiver Paradigmenwechsel in den Führungsetagen.
Die Rolle des Chief Information Security Officers verschiebt sich drastisch von der rein technischen Administration hin zur strategischen Steuerung. Es geht nicht mehr primär um Bits und Bytes, sondern um rechtliche Haftung, kontinuierliches Risikomanagement und den reibungslosen Betrieb komplexer Managementsysteme.
Technik allein löst diese organisatorischen Herausforderungen nicht mehr. Unternehmen müssen ihre IT-Sicherheit in belastbare Governance-Strukturen überführen, um im Prüfungsfall bestehen zu können.
Vom technischen Administrator zum strategischen Risikomanager
Traditionell war die IT-Sicherheit eng mit dem operativen IT-Betrieb verzahnt oder sogar in Personalunion besetzt. Der Fokus lag auf der Abwehr akuter Bedrohungen und der Aufrechterhaltung der Systemverfügbarkeit. Diese reaktive Arbeitsweise stößt angesichts aktueller Compliance-Vorgaben an ihre Grenzen. Moderne Informationssicherheit erfordert eine proaktive Herangehensweise, die Risiken systematisch erfasst und bewertet. Der Fokus verschiebt sich von der reinen Gefahrenabwehr zur kontinuierlichen Prozessoptimierung.
Genau an diesem Punkt scheitern viele historisch gewachsene IT-Abteilungen im Mittelstand, da ihnen schlicht die zeitlichen und personellen Ressourcen für umfangreiche Dokumentationspflichten fehlen. Für Unternehmen, die diese komplexe Managementrolle nicht intern besetzen können oder wollen, bietet ein CISO as a Service die notwendige Entlastung. Ein solcher externer Experte bringt nicht nur das fachliche Know-how mit, sondern etabliert auch die dringend benötigte Trennung zwischen ausführender IT und kontrollierender Instanz.
Diese strukturelle Unabhängigkeit ist eine Grundvoraussetzung für funktionierende Managementsysteme. Der Verantwortliche für Informationssicherheit darf nicht gleichzeitig seine eigene Arbeit auditieren. Durch die Einbindung externer Fachkräfte wird sichergestellt, dass Sicherheitsrichtlinien neutral bewertet und gegenüber der Geschäftsführung objektiv berichtet werden. Die IT-Sicherheit wird dadurch von einem reinen Kostenfaktor zu einem messbaren Qualitätsmerkmal des Unternehmens.
„Informationssicherheit ist heute keine reine IT-Disziplin mehr, sondern eine zentrale Säule der Unternehmensführung, die organisatorische Exzellenz erfordert.“
Die regulatorische Flut und der administrative Schmerz
Die Einführung branchenübergreifender Richtlinien wie der NIS2-Direktive hat die Anforderungen an mittelständische Betriebe fundamental verändert. Hinzu kommen branchenspezifische Standards wie TISAX in der Automobilzulieferindustrie oder die weithin etablierte ISO 27001. Die Kernfrage in vielen Chefetagen lautet mittlerweile nicht mehr, wie die IT funktioniert, sondern: „Wer soll das alles noch dokumentieren und verwalten?“ Der Druck auf die Organisationen wächst stetig.
Das größte Problem stellt dabei oft nicht das initial erfolgreiche Audit dar. Die wahre Herausforderung ist der laufende Betrieb der Managementsysteme zwischen den Überprüfungen. Ein Information Security Management System (ISMS) verlangt kontinuierliche Pflege. Richtlinien müssen regelmäßig aktualisiert, Risikobewertungen zyklisch wiederholt und Mitarbeiter fortlaufend geschult werden. Dieser administrative Overhead überlastet die internen Fachbereiche massiv.
Besonders die Beweisführung bindet enorme Kapazitäten. Jede durchgeführte Maßnahme, jede Zugriffsprüfung und jede behobene Schwachstelle muss revisionssicher dokumentiert werden. Ohne einen klaren Governance-Prozess versinken Unternehmen schnell im Chaos aus dezentral abgelegten Tabellen und unstrukturierten Dokumenten. Die operative IT wird dadurch in ihrer eigentlichen Arbeit blockiert, weil sie einen erheblichen Teil ihrer Arbeitszeit auf das Zusammentragen von Nachweisen verwenden muss.
Managed Governance als operative Entlastung
Um dem wachsenden Verwaltungsaufwand zu begegnen, setzen immer mehr Unternehmen auf das Konzept der Managed Governance. Dabei übernimmt ein spezialisierter Dienstleister den laufenden Betrieb der Managementsysteme. Dies umfasst die komplette Orchestrierung der Informationssicherheit und des Datenschutzes im Geschäftsalltag. Die internen Ressourcen werden dadurch geschont und können sich wieder auf ihre Kernkompetenzen fokussieren.
Ein wesentlicher Bestandteil dieser Dienstleistung ist das Nachhalten von vereinbarten Maßnahmen. Der externe Partner agiert als Schnittstelle zwischen der IT, der Geschäftsführung und den einzelnen Fachbereichen. Er koordiniert die Zuarbeit, erinnert an fällige Kontrollen und sammelt die notwendigen Nachweise zentral ein. Dieser strukturierte Prozess verhindert, dass wichtige Compliance-Aufgaben im stressigen Tagesgeschäft untergehen.
Trotz der Auslagerung der operativen Verwaltungsarbeit behält das Unternehmen stets die strategische Entscheidungshoheit. Die externen Experten bereiten Risikobewertungen vor und erarbeiten konkrete Handlungsempfehlungen. Die finale Entscheidung über Investitionen in neue Sicherheitslösungen oder die Akzeptanz von Restrisiken verbleibt jedoch immer bei der Geschäftsführung. So entsteht eine effiziente Arbeitsteilung, die Compliance-Sicherheit bei minimalem internem Aufwand garantiert.
Der hybride Ansatz: Technologie trifft auf menschliche Expertise
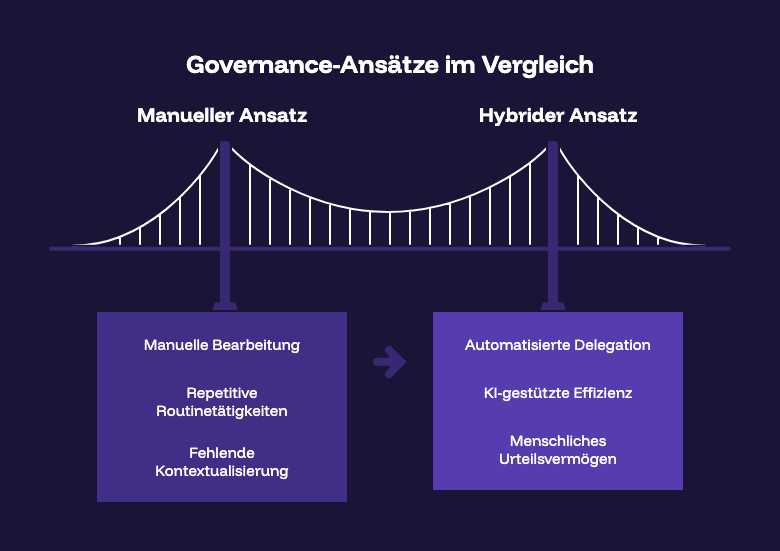
Die Bewältigung der aktuellen Governance-Anforderungen gelingt nur durch den intelligenten Einsatz moderner Technologien. Ein rein manueller Ansatz ist aufgrund der schieren Menge an Daten und Kontrollpflichten wirtschaftlich nicht mehr darstellbar. Hier kommt ein hybrides Arbeitsmodell zum Tragen, das Automatisierung gezielt mit menschlicher Fachkenntnis verbindet. Standardisierbare Prozesse werden konsequent an Softwarelösungen delegiert.
Künstliche Intelligenz und automatisierte Workflows spielen dabei eine entscheidende Rolle. Sie übernehmen repetitive Aufgaben wie das Auslesen von Protokollen, die Überwachung von Zertifikatslaufzeiten oder das automatisierte Anmahnen von fehlenden Dokumenten. KI-Agenten können zudem Abweichungen in den Systemkonfigurationen erkennen und vorläufige Berichte für die Verantwortlichen generieren. Dieser technologische Unterbau reduziert die Fehleranfälligkeit bei Routinetätigkeiten erheblich.
Die Interpretation der gesammelten Daten erfordert hingegen menschliches Urteilsvermögen. Erfahrene Consultants bewerten die von den Systemen aufbereiteten Informationen im spezifischen Geschäftskontext des Unternehmens. Sie ordnen Vorfälle ein, leiten strategische Maßnahmen ab und moderieren den Dialog mit den Fachabteilungen. Durch diese Kombination aus maschineller Effizienz und menschlicher Einordnung wird Governance erst im Alltag praktikabel.
Synergien durch den Multi-Standard-Ansatz
Viele mittelständische Unternehmen stehen vor der Herausforderung, gleich mehrere Zertifizierungen parallel aufrechterhalten zu müssen. Ein IT-Dienstleister muss beispielsweise ISO 27001 nachweisen, während er für Kunden aus dem Automotive-Sektor zusätzlich TISAX-konform agieren muss. Gleichzeitig fordert der Gesetzgeber die Einhaltung strenger Datenschutzvorgaben. Wenn jedes dieser Rahmenwerke isoliert betrachtet und geprüft wird, vervielfacht sich der administrative Aufwand unnötig.
Die Lösung liegt in einem durchdachten Multi-Standard-Ansatz. Da sich die grundlegenden Anforderungen der verschiedenen Normen stark überschneiden, können viele Prozesse harmonisiert werden. Eine saubere Regelung für das Identitäts- und Zugriffsmanagement deckt beispielsweise gleichzeitig Anforderungen der ISO 27001, von TISAX und der DSGVO ab. Das Ziel ist es, ein zentrales Kontrollsystem aufzubauen, das alle regulatorischen Dimensionen aus einer Hand bedient.
Dieser ganzheitliche Ansatz verringert nicht nur den Pflegeaufwand, sondern entschlackt auch die Audit-Vorbereitung erheblich. Ein einmal erbrachter Nachweis kann für verschiedene Prüfungen herangezogen werden. Die nachfolgende Übersicht veranschaulicht die qualitativen Unterschiede zwischen einer isolierten Herangehensweise und einem integrierten Managementsystem.
| Kriterium | Isolierte Standard-Betrachtung | Integrierter Multi-Standard-Ansatz
|
|---|---|---|
| Ressourcenaufwand | Sehr hoch, da Prozesse mehrfach durchlaufen werden. | Optimiert durch Vermeidung von Redundanzen. |
| Nachweisführung | Dezentral und oft widersprüchlich in verschiedenen Abteilungen. | Zentralisiert, ein Nachweis bedient mehrere Normen. |
| Audit-Vorbereitung | Monatelanger, stressiger Vorlauf für jedes einzelne Zertifikat. | Kontinuierliche Audit-Bereitschaft auf Knopfdruck. |
| Skalierbarkeit | Schwerfällig; neue Normen erfordern oft einen Neuaufbau. | Flexibel; neue Anforderungen fügen sich in die Struktur ein. |
Die Symbiose aus externer IT und proaktiver Governance
Um die Transformation von der reinen Technik zur strategischen Governance erfolgreich zu gestalten, bedarf es einer leistungsfähigen IT-Infrastruktur als Fundament. Eine externe IT-Abteilung, die ganzheitliche 360-Grad-Services anbietet, schafft die technischen Voraussetzungen für belastbare Compliance. Solche Dienstleister verstehen, dass Serverwartung und Cloud-Architektur immer auch durch die Brille der Informationssicherheit betrachtet werden müssen.
Wenn IT-Betrieb und Governance Hand in Hand arbeiten, entsteht ein robuster Schutzschild für das Unternehmen. Die theoretischen Vorgaben aus dem Managementsystem werden nahtlos in technische Konfigurationen übersetzt. Umgekehrt fließen die Erkenntnisse aus dem täglichen IT-Betrieb direkt in die kontinuierliche Risikobewertung ein. Diese enge Verzahnung zeichnet zukunftsfähige Unternehmen im Mittelstand aus.
Folgende Aspekte sind charakteristisch für eine funktionierende Zusammenarbeit zwischen operativem IT-Betrieb und strategischem Sicherheitsmanagement:
- Architektur nach Vorgabe: Cloud-Strukturen und Netzwerke werden von vornherein so konzipiert, dass sie den Anforderungen der relevanten Zertifizierungen entsprechen.
- Automatisierte Nachweisketten: Backup-Systeme und Firewalls generieren selbstständig die Protokolle, die der CISO für das kontinuierliche Reporting benötigt.
- Gemeinsames Incident Management: Bei Sicherheitsvorfällen greifen technische Abwehr und meldepflichtige Governance-Prozesse perfekt ineinander.
- Lebendige Richtlinien: Die Erkenntnisse aus IT-Support und Helpdesk fließen in die stetige Anpassung der Sicherheitsvorgaben für die Mitarbeiter ein.
Der Wandel des CISO vom reinen Techniker zum Governance-Manager ist kein vorübergehender Trend, sondern eine strukturelle Notwendigkeit. Die intelligente Auslagerung operativer Aufgaben, gepaart mit einer starken technologischen Basis, ermöglicht es Unternehmen, im regulatorischen Dschungel nicht nur zu überleben, sondern wettbewerbsfähig zu bleiben. Wer Compliance als strategischen Baustein begreift und professionell managen lässt, wandelt eine vermeintliche Pflichtaufgabe in einen echten Geschäftsvorteil um.
Über den Autor
 Marco Lück CEO, VIAMA Leadership GmbH
Dr. Marco Lück ist Unternehmer und Geschäftsführer der VIAMA Leadership GmbH. Seit über 25 Jahren begleitet er Unternehmen bei den Themen Informationssicherheit, Datenschutz und Governance. Sein Schwerpunkt liegt heute auf dem Aufbau und dem dauerhaften Betrieb von Managementsystemen wie NIS2, ISO 27001 und TISAX. Er verbindet strategisches Denken mit pragmatischer Umsetzung und entwickelt Lösungen, die Unternehmen nachhaltig entlasten und Governance alltagstauglich machen.